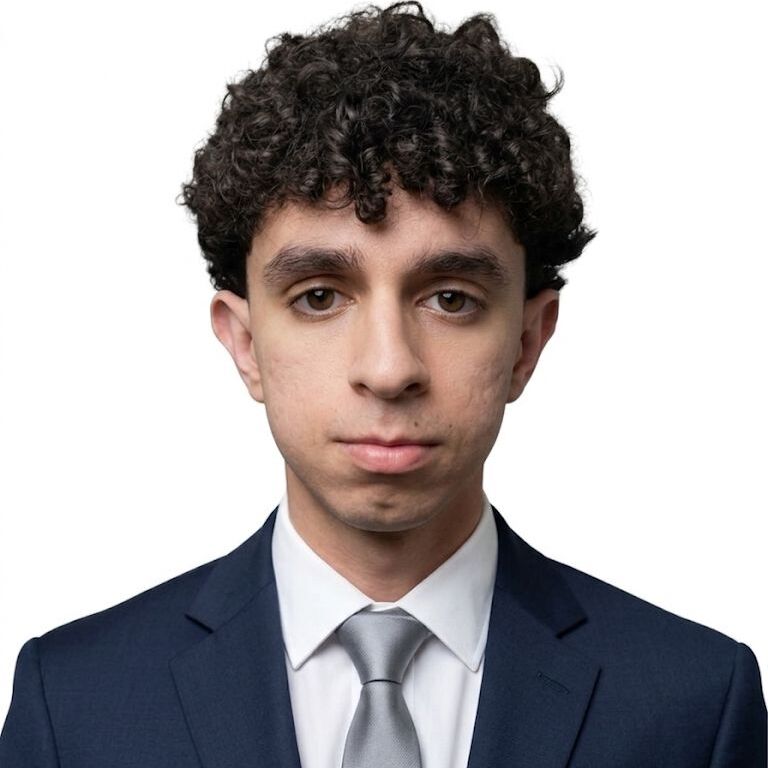
Pienso como un atacante. Defiendo como un ingeniero.
Hamza El Haddad Sabri — Ingeniería de la Ciberseguridad · ENTI – Universitat de Barcelona
Formación con profundidad de máster en seguridad ofensiva y defensiva: del análisis de malware
y la detección de intrusiones al pirateo ético, la inteligencia contra amenazas y la seguridad
en la nube. Construyo mis propias herramientas de seguridad y las publico.
Ofensiva y defensiva. Teoría y herramientas reales.
Estudio Ingeniería de la Ciberseguridad en ENTI – Universitat de Barcelona, un plan
de estudios con la profundidad de un máster: protección perimetral, detección de intrusiones,
criptografía, análisis de malware, forense digital, pirateo ético, inteligencia contra amenazas
y seguridad en la nube. He trabajado el ciclo completo de un ataque — reconocimiento, OSINT,
enumeración, explotación de CVEs y movimiento lateral — y el ciclo completo de su defensa:
hardening, reglas de Suricata, análisis de tráfico, correlación en SIEM y respuesta a incidentes.
Mi diferencia: no me quedo en el laboratorio. Construyo herramientas ofensivas
y defensivas propias, las documento y las publico en GitHub. Practico de forma constante en
TryHackMe y aplico IA de forma avanzada para acelerar investigación, threat intelligence y
revisión de código.
Ofensiva
Recon, OSINT, explotación de CVEs, Metasploit, escalada de privilegios.
Defensiva
Suricata IDS/IPS, análisis de tráfico, SIEM, respuesta a incidentes.
Builder
Herramientas de seguridad propias, publicadas y documentadas en GitHub.
IA aplicada
Workflows con IA para investigación, threat intel y revisión de código.
Dominios
Dominios de seguridad.
Del perímetro al endpoint, del exploit al informe de cumplimiento.
Protección Perimetral
Firewalls stateful · L7DMZDoble firewallDefensa en profundidadLAN · WAN · DMZACLs
Segmentación y VLANs
VLANsDominios de broadcastEnlaces troncalesACL inter-VLANNAT · DHCP · DNS
Ataques de Red
DoS / DDoSSYN FloodICMP · HTTP FloodARP SpoofingAnálisis por capa OSI
Detección de Intrusos
Suricata · escritura y tuning de reglasSnortNIPS · HIPSSPAN · TAPEmerging Threats
SIEM y Correlación
Pipeline SIEMCorrelación de eventosAnálisis de logsMonitorización
Aplicación profesional con interfaz gráfica que centraliza escaneo de puertos, fingerprinting de servicios y descubrimiento de vulnerabilidades, con informes estructurados y exportables para auditorías repetibles.
Modela redes corporativas como grafos y descubre las rutas de ataque óptimas entre hosts, replicando TTPs reales de MITRE ATT&CK: escalada de privilegios, bypass de segmentación y pivoting multi-salto.
Motor de cracking de contraseñas por fuerza bruta acelerado por GPU: demuestra en la práctica por qué las contraseñas débiles caen en segundos y cómo se dimensiona un ataque de criptoanálisis real.
Cifrado AES con derivación segura de claves y defensa en profundidad: protección de clave maestra, validación de integridad y manejo seguro de credenciales en memoria.
Colección de laboratorios reales: análisis de malware, diseño de redes seguras, seguridad de bases de datos y administración de sistemas. La práctica que respalda la teoría.
Extensión de Chrome con manipulación del DOM y extracción de datos en tiempo real: la base técnica del análisis de vulnerabilidades web como XSS y CSRF.
De los fundamentos de red al threat hunting, paso a paso.
01
Fundamentos de red
TCP/IP · OSI
02
Análisis de tráfico
Wireshark · Tcpdump
03
Ataques de red
DoS · ARP Spoofing
04
Detección y prevención
Suricata IDS/IPS
05
Criptografía
AES · RSA · PKI
06
Análisis de malware
Estático · Dinámico
07
Pirateo ético
Recon · Metasploit
08
Threat Intelligence
CTI · MITRE ATT&CK
09
Cloud y GRC
SASE · ISO 27001
Certificaciones
Roadmap de certificaciones.
Objetivos definidos, en orden. El destino: OSCP+.
En preparación
eJPT
INE Security
Pentesting junior 100% práctico: la primera validación oficial del camino ofensivo.
Siguiente objetivo
Security+
CompTIA
La base de seguridad reconocida globalmente por toda la industria.
Objetivo intermedio
CPTS
Hack The Box
Pentesting profesional sobre máquinas y escenarios de dificultad realista.
Objetivo final
OSCP+
OffSec
El estándar de oro del pentesting ofensivo. Try Harder.
// mientras tanto: práctica continua en TryHackMe — labs, retos y CTFs
Trayectoria
Formación y experiencia.
Sep 2024 — Actualidad
Grado en Ingeniería de la Ciberseguridad
ENTI · Universitat de Barcelona
Criptografía avanzada, técnicas de ataque en red, análisis de malware, IA aplicada a ciberseguridad, gestión de riesgos, gobernanza y cumplimiento. Formación técnica con la profundidad de un máster especializado.
Sep 2023 — Jul 2024
Grado en Ingeniería Telemática
Universitat Pompeu Fabra
Base sólida en telecomunicaciones: pila TCP/IP, modelo OSI, teoría de la señal y diseño de arquitecturas de red.
Sep 2021 — Sep 2022
Instructor de Informática
Pensactius · Manresa
Formación teórica y práctica a grupos de estudiantes en fundamentos de informática, redes LAN y buenas prácticas de seguridad. Soporte técnico de nivel 1 y administración de la infraestructura IT del aula.
Sep 2021 — May 2023
Bachillerato Tecnológico
La Salle Manresa
Español · Catalán · Árabe nativosInglés C1 avanzadoPython for Data Science — UdemyHTML5 & CSS — W3Schools
Recursos
Recursos que recomiendo.
Plataformas con las que practico y aprendo. Si estás empezando en ciberseguridad, son un buen punto de partida.